Politikalarımız
Bilgi güvenliği ve kalite yönetim sistemlerimizin dayandığı, Genel Müdür onaylı politikalarımız ve bu sistemlerin ISO 9001:2015 ile ISO 27001:2022 belgeleri. Metinler yürürlükteki doküman revizyonlarıyla aynıdır.
Bilgi Güvenliği Politikası
POL.01 · Rev. 00Firmamız “Bilgisayar Programlama Faaliyetleri (Sistem, Veri Tabanı, Network, Web Sayfası Vb. Yazılımları İle Müşteriye Özel Yazılımların Kodlanması, Masaüstü Ya Da Mobil Cihazlar İçin Uygulama Geliştirme Vb.) alanında hizmet vermektedir. Firmamız gizlilik, bütünlük ve tüm fiziksel ve elektronik bilgi varlıklarını korumayı taahhüt etmektedir. Bilgi ve bilgi güvenliği gereksinimleri kurumsal hedeflerimiz ile aynı doğrultuda olacaktır. Firmamız yönetimi değişime açık, iyi eğitim almış, konusunda yetkin personel istihdamı sağlayacak ve sektör içerisinde rakiplerimizle rekabeti sağlayacak finansmanı sağlamak, yeterli donanım ve altyapıyı bulunduracaktır. Bu altyapı ve personel ile birlikte gerekli finansmanda sağlanacaktır. İş sürekliliği ve acil durum planları, veri yedekleme prosedürleri, virüslerden ve bilgisayar korsanlarından sakınma, erişim kontrol sistemleri ve bilgi güvenliği ihlal bildirimi temel faaliyetlerimizin temel taşlarını oluşturacaktır. Yapılan risk değerlendirmeleri sonucunda elde edilen açıklıklar ve tehditler bertaraf edilerek müşteri ve personelimizin bilgilerine güvenli erişim sağlanacaktır.
Ayrıca risk değerlendirmeleri sonucunda amaçlarımızı belirleyip bu amaçlarım başarılması için gerekli olan kaynaklar ve şartlar sağlanacaktır.
Bu politikayı gerçekleştirmek için başta çalışanlarımızın Bilgi Güvenliği Yönetim Sistemi şartlarını çalışma biçimi haline getirmelerini beklemekteyiz. Tüm personel ve belirli üçüncü tarafların Bilgi Güvenliği Yönetim Sistemi ile ilgili uygun eğitimleri alması sağlanacaktır.
Bilgi güvenliği ile ilgili uygulanabilir şartlar ve bu şartların getirdiği fırsatlar ve gereklilikler yerine getirilecek ve bu şartlar sürekli iyileştirilecektir. Ayrıca firmamızın, personelimizin ve tüm ilgili tarafların bu sisteme adaptasyonu sağlanacaktır.
Bilgi Güvenliği Politikamız yılda bir kez ya da firmamızla ilgili önemli değişikliklerin olması durumunda uygunluğunu, doğruluğunu ve etkinliğini sağlamak için yönetim ve birim sorumlularının katılımıyla gözden geçirilmekte ve güncelliği sağlanmaktadır.
Genel Müdür
- Doküman no
- POL.01
- Yayın tarihi
- 20.04.2026
- Revizyon
- 00
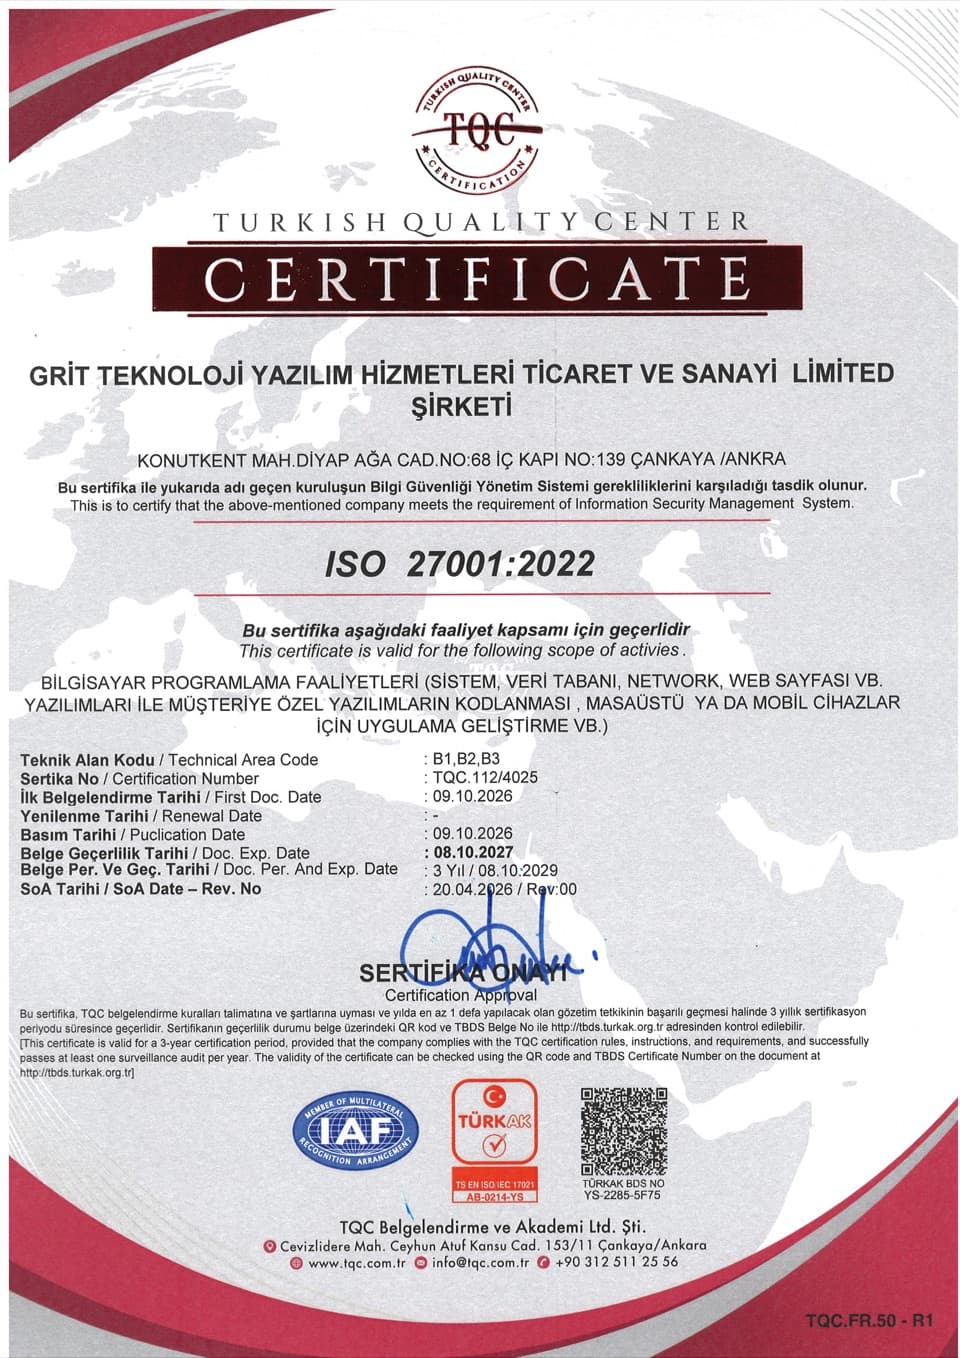
ISO 27001:2022 sertifikası
Bilgi Güvenliği Yönetim Sistemi, TQC Belgelendirme ve Akademi Ltd. Şti. tarafından TÜRKAK akreditasyonu altında belgelendirilmiştir. Kapsam: Bilgisayar programlama faaliyetleri (sistem, veri tabanı, network, web sayfası vb. yazılımları ile müşteriye özel yazılımların kodlanması, masaüstü ya da mobil cihazlar için uygulama geliştirme vb.).
- Belge no
- TQC.112/4025
- İlk belgelendirme
- 09.10.2026
- Geçerlilik tarihi
- 08.10.2027
- Belge periyodu
- 3 yıl / 08.10.2029
Kalite Politikası
POL.11 · Rev. 00ISO 9001:2015 Kalite Yönetim Sistemi aracılığı ile kaliteyi olmazsa olmaz bir zorunluluk olarak görmek ve bu çerçevede;
- Yaptığımız çalışmalarda müşteri memnuniyetini her şeyden üstün tutmayı,
- Teknolojik gelişmeyi yakından takip ederek sürekli iyileştirme bilinciyle güvenilir, dürüst planlı ve zamanında istenen hizmeti gerçekleştirmeyi,
- Kuruluşumuzda çalışan personelin gelişimini, kariyerini geliştirmek için planlanan aralıklar ile eğitimlere önem vererek eğitimli personel ile çalışmayı
Taahhüt ederiz.
Genel Müdür
- Doküman no
- POL.11
- Yayın tarihi
- 20.04.2026
- Revizyon
- 00
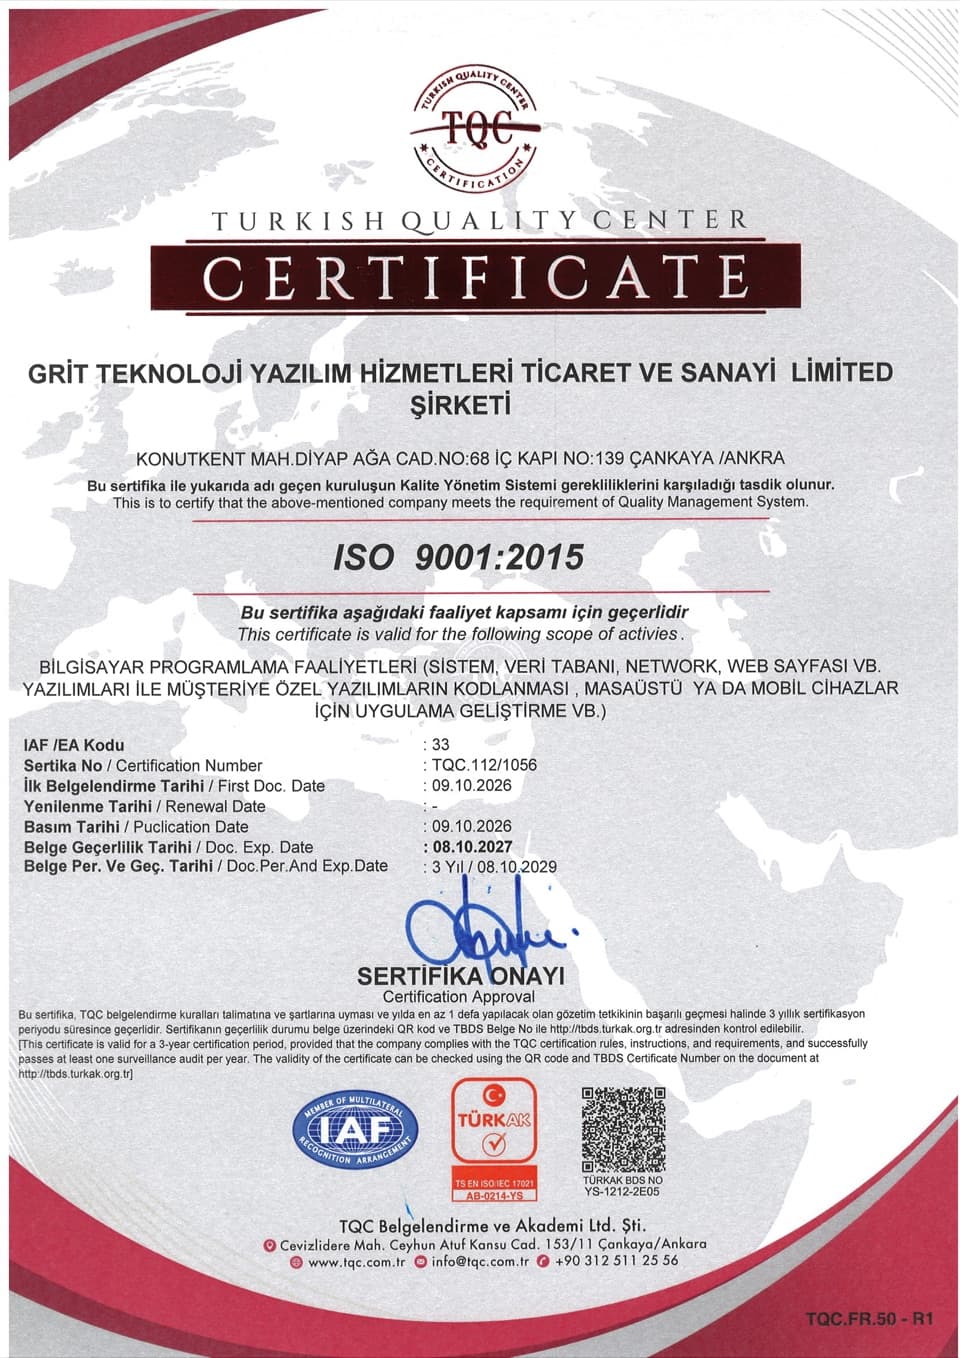
ISO 9001:2015 sertifikası
Kalite Yönetim Sistemi, TQC Belgelendirme ve Akademi Ltd. Şti. tarafından TÜRKAK akreditasyonu altında belgelendirilmiştir. Kapsam: Bilgisayar programlama faaliyetleri (sistem, veri tabanı, network, web sayfası vb. yazılımları ile müşteriye özel yazılımların kodlanması, masaüstü ya da mobil cihazlar için uygulama geliştirme vb.).
- Belge no
- TQC.112/1056
- İlk belgelendirme
- 09.10.2026
- Geçerlilik tarihi
- 08.10.2027
- Belge periyodu
- 3 yıl / 08.10.2029